


 홈
행정
서울시, 사이버보안 조례 시행규칙 입법예고… 내달 2일까지 의견 접수
|
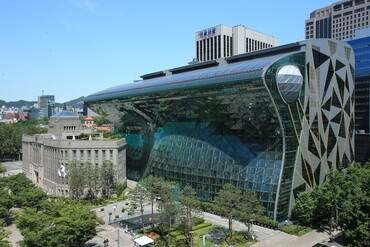
[4차산업행정뉴스=4차산업행정뉴스기자] 서울시는 최근 ‘서울특별시 사이버보안에 관한 조례 시행규칙안’을 입법예고하고 다음달 2일까지 시민 등 의견을 받는다고 밝혔다.
이 안은 작년 9월 시행된 서울시 사이버보안 조례에서 위임한 세부 기준을 마련하고, 기존 ‘정보통신 보안 업무 처리규칙’을 대체·보완하기 위해 마련됐다.
새 규칙안은 서울시와 각급 기관이 정보시스템 구축·유지보수 등 정보화 사업을 추진할 때 사업 참여 인력과 수행환경, 정보통신망·정보시스템 보호조치 등이 포함된 보안대책을 마련하도록 했다. 원격 개발·온라인 유지보수에 따른 접근통제, 저장매체 관리, 침해사고 예방·대응·복구 등 내용도 포함된다.
급속히 발전하는 기술 환경을 고려해 AI와 클라우드 등 신기술을 활용하는 사업에 대한 보안 관리 절차도 구체적으로 정했다. 시 각급 기관은 신기술 활용 사업을 추진할 경우 사업 목적과 적용 기술, 처리하는 정보의 종류와 중요도, 예상되는 보안 위협과 대응책 등을 담은 협의요청서를 서울시에 제출해야 한다.
협의 대상엔 AI, 빅데이터, 클라우드, 사물인터넷(IoT), 블록체인, 메타버스, 가상현실(VR), 증강현실(AR) 등 가상융합기술 등이 포함된다.
서울시는 협의 과정에서 개인정보와 고유 식별정보, 내부 업무정보 등 어떤 정보를 처리하는지와 유출 때 시민 권리 침해나 행정업무 차질 가능성을 살핀다. 접근통제와 암호화, 망 분리, 침입탐지, 로그 관리, 백업·복구 등 보안 대책도 점검한다.
부서와 기관별 보안 책임도 명확히 했다. 본청 각 부서장은 원칙적으로 ‘분임사이버보안관리관’을 맡아 사이버보안 관련 위험 차단과 대응 책임을 지도록 했다.
서울시 사이버보안 기본계획에 사이버공격·위협과 침해사고 현황 분석, 보안 인력·예산 확보 방안, 관련 법령·제도 변화 대응 방안 등을 담고, 추진 실적도 매년 점검·평가하도록 했다.
사고 발생 이후 심각도에 따라 ‘관심’에서 ‘심각’까지 단계별로 대응하도록 했다. 국가 사이버 위기 경보가 ‘관심’이면 모니터링과 예방 활동을 강화하고, ‘주의’ 단계에선 보안관제와 사고 대응 태세를 점검한다. ‘경계’ 단계에서는 비상 대응체계를 가동하고 정보시스템 보호조치를 강화하며, ‘심각’ 단계에선 침해사고 대응과 서비스 안정성 확보에 총력을 기울이도록 했다.
사이버 위기 경보가 ‘경계’ 이상 발령되거나 중대한 사이버공격이 발생하면 사이버보안 비상대책반을 가동해 피해 현황을 파악하고 시스템 복구에 나선다.
-
01시 제목/ 어느 스님에게 김병래 천수경 첫 머리에 정구업진언이란 경구가 있다.. 2026/09/15 08:04
-
02무궁화 기획 정부편 3회/ “나라꽃이라 하면서 정책은 제자리”….. 2026/09/15 13:31
-
03속보/ 성평등가족부 장관 후보 왜 잇따라 낙마하나…3년간 3명 중도하차.. 2026/09/15 07:55
-
04서울시, 다핵도시 재편 시동… 역삼․자양동 '성장거점', 성내․창동 등 4곳 '생활거점'.. 2026/09/15 12:24
-
05무궁화 기획 정부편 4회/ “심고 전시하는 데서 끝나선 안 된다”…나라꽃 무궁화, 국가 문화산업으로 키워야.. 2026/09/16 16:13
;)