


 홈
정치
중소기업이 사이버 침해사고 80% 차지 … 정보보호 지원기업은 2 년 새 69% 감소
- 2025 년 침해사고 신고 2,383 건 중 중소기업 신고 1,913 건 (80.3%)
- 2026 년 상반기에도 중소기업 신고 비중 80.7%
- KISA 정보보호 지원기업 2023 년 1,555 개에서 2025 년 488 개로 68.6% 감소
- 반복 침해사고 기업 782 곳 … 이 중 476 곳은 KISA 기술지원 이후에도 신고
-한준호 의원 “ 지원 규모 검토 필요 , 반복 피해기업 사후관리와 재발방지 마련해야 ”
|
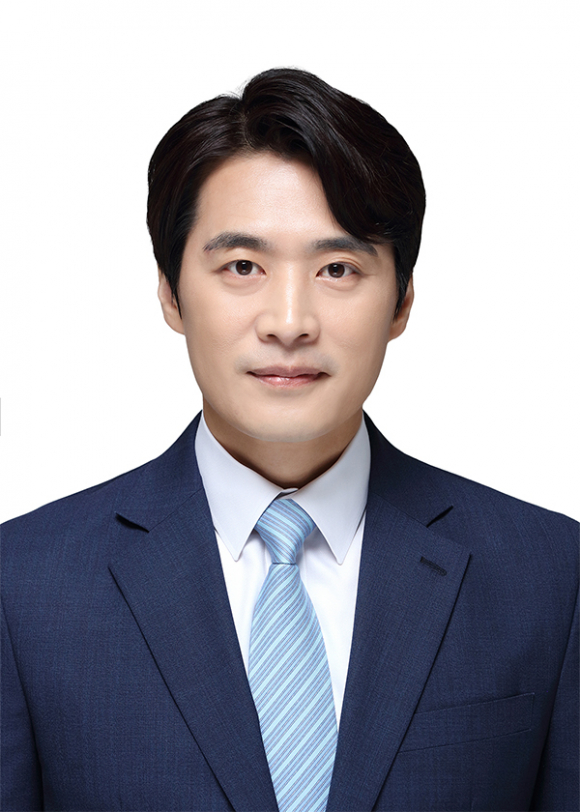
| 국회 과학기술정보방송통신위원회 소속 한준호 의원 |
[4차산업행정뉴스=서정용기자] 사이버 침해사고 신고의 80% 이상이 중소기업에 집중된 가운데 , 한국인터넷진흥원 (KISA) 의 중소기업 정보보호 지원기업 수는 2 년 새 68.6% 감소한 것으로 나타났다 . 사고 신고는 늘고 중소기업에 피해가 집중되는 상황에서 , 정보보호 지원 규모와 지원 이후 사후관리가 충분한지 점검해야 한다는 지적이 나온다 .
국회 과학기술정보방송통신위원회 소속 한준호 의원이 KISA 로부터 제출받은 자료에 따르면 , 전체 침해사고 신고는 2022 년 1,142 건에서 2025 년 2,383 건으로 약 2.1 배 늘었다 . 2025 년 전체 신고 가운데 중소기업 신고는 1,913 건으로 80.3% 를 차지했다 . 2026 년 상반기에도 전체 1,236 건 중 997 건이 중소기업 신고로 , 비중은 80.7% 였다 .
반면 KISA 의 ‘ICT 중소기업 정보보호 안전망 ’ 사업 지원기업은 2023 년 1,555 개에서 2024 년 853 개 , 2025 년 488 개로 줄었다 . 2023 년과 비교하면 2025 년 지원기업 수는 68.6% 감소했다 .KISA 는 지원사업 예산 감소가 지원기업 수 감소의 주요 원인이라고 설명했다 .
예산은 2023 년 105 억 원에서 2025 년 26 억 3,600 만 원으로 감소했고 , 2026 년에는 36 억 8,600 만 원으로 일부 늘었다 . 다만 지원기업 수의 감소와 침해사고 신고의 증가만으로 두 현상 사이의 인과관계를 단정할 수는 없다 . 중소기업에 신고가 집중되는 현실을 고려해 지원 규모가 적정한지 , 필요한 기업에 지원이 닿고 있는지 따져볼 필요가 있다 .
지원 이후 성과를 살피는 체계도 보완해야 한다 . KISA 가 측정한 지원기업의 보안수준 개선율은 2025 년 26.9% 였다 . 컨설팅 전후 점수는 58.9 점에서 74.7 점으로 올랐다 . 그러나 이는 컨설팅 전후 보안수준 변화로 , 실제 침해사고 감소 효과와는 구분해 평가해야 한다 .
2022 년부터 2025 년까지 지원기업 중 지원 이후 침해사고를 신고한 기업은 80 곳 , 신고 건수는 111 건이었다 . 제출 자료에는 4 년간 합계만 담겨 있어 지원 이후 사고가 연도별로 어떻게 변했는지는 확인하기 어려웠다 .
반복 침해사고도 이어졌다 . 2022 년부터 2026 년 6 월까지 침해사고를 2 회 이상 신고한 기업은 782 곳이었다 . 이 가운데 476 곳은 KISA 기술지원 이후에도 침해사고를 신고했다 .
76 곳은 반복 침해사고 기업 782 곳 중 KISA 기술지원 이후에도 신고가 확인된 기업 수다 . 전체 KISA 지원기업의 재발 비율을 뜻하지 않으며 , 이후 발생한 사고가 이전과 같은 원인이나 취약점에서 비롯됐다고 단정할 수도 없다 . 다만 지원 뒤에도 신고가 이어진 만큼 , 취약점이 개선됐는지와 재발 원인이 무엇인지 살피는 사후관리가 필요하다 .
한준호 의원은 “ 중소기업 정보보호 지원을 통해 컨설팅 이후 보안수준이 개선된 점은 확인된다 ” 며 “ 침해사고 신고의 80% 이상이 중소기업에 집중되는 만큼 , 현재 지원 규모가 필요한 기업에 충분히 제공되고 있는지 점검해야 한다 ” 고 말했다 .
이어 “ 지원기업 수나 컨설팅 직후 점수만으로 사업 성과를 판단해서는 안 된다 ” 며 “ 정부와 KISA 는 지원 이후 실제 침해사고가 줄었는지 확인하고 , 반복 피해기업은 취약점 개선과 재발 방지까지 이어지도록 사후관리 체계를 강화해야 한다 ” 고 강조했다 .
-
01시방 부캉이는 부산 북항에 상어가 나타나자 누군가,,,.. 2026/10/19 08:50
-
02“내 집 어디에, 언제 공급되나” 주택공급, 계획부터 성과까지 정례적으로 공개합니다.. 2026/10/19 16:11
-
03무궁화 기획 행정편/ 역대 대통령과 무궁화…기념식수의 뜻, 꾸준한 관리로 이어져야.. 2026/10/20 15:33
-
04김현정 의원 “금감원이 넘긴 MBK 부정발행 1조 8,903억원, 검찰서 16분의 1로…축소·유착 의혹 규명해야”.. 2026/10/19 12:27
-
052027 서울 세계청년대회…한국 교회, 환대와 나눔으로 세계 청년 맞는다.. 2026/10/19 07:51
 의 중소기업 정보보호 지원기업 수는 2 년 새 68.6% 감소한 것으로 나타났다 . 사고 신고는 늘고 중소기업에 피해가..','http://www.4ihjnews.com/data/newsData/1792029209.jpg');)